 MIS CURSOS
SAP S/4HANA
Grupos Entra y roles SAP: automatizar altas, cambios y bajas con IPS
«Si incorporo a Ana a un grupo de Entra, ¿puede recibir los roles SAP que necesita?» Es una posibilidad de aprovisionamiento que conviene estudiar por separado del inicio de sesión único. Primero se acuerdan las reglas de acceso; después se configura y prueba cómo llegan al sistema de destino.
Una decisión inicial ahorra muchas correcciones: identificar qué sistema decide las asignaciones y quién aprueba cada cambio. Centralizar grupos sin resolver esas responsabilidades puede producir discrepancias entre Entra, SAP y el proceso de soporte.
Contenido
Qué hace cada componente
| Componente | Responsabilidad en este diseño |
|---|---|
| Microsoft Entra ID | Identidades y pertenencia a los grupos de acceso acordados |
| SAP Identity Provisioning — IPS | Lectura, transformación y aprovisionamiento mediante conectores compatibles |
| SAP / PFCG | Definición y mantenimiento del contenido de las autorizaciones |
| Responsables de negocio y seguridad | Aprobación de acceso, revisión de conflictos y gestión de excepciones |
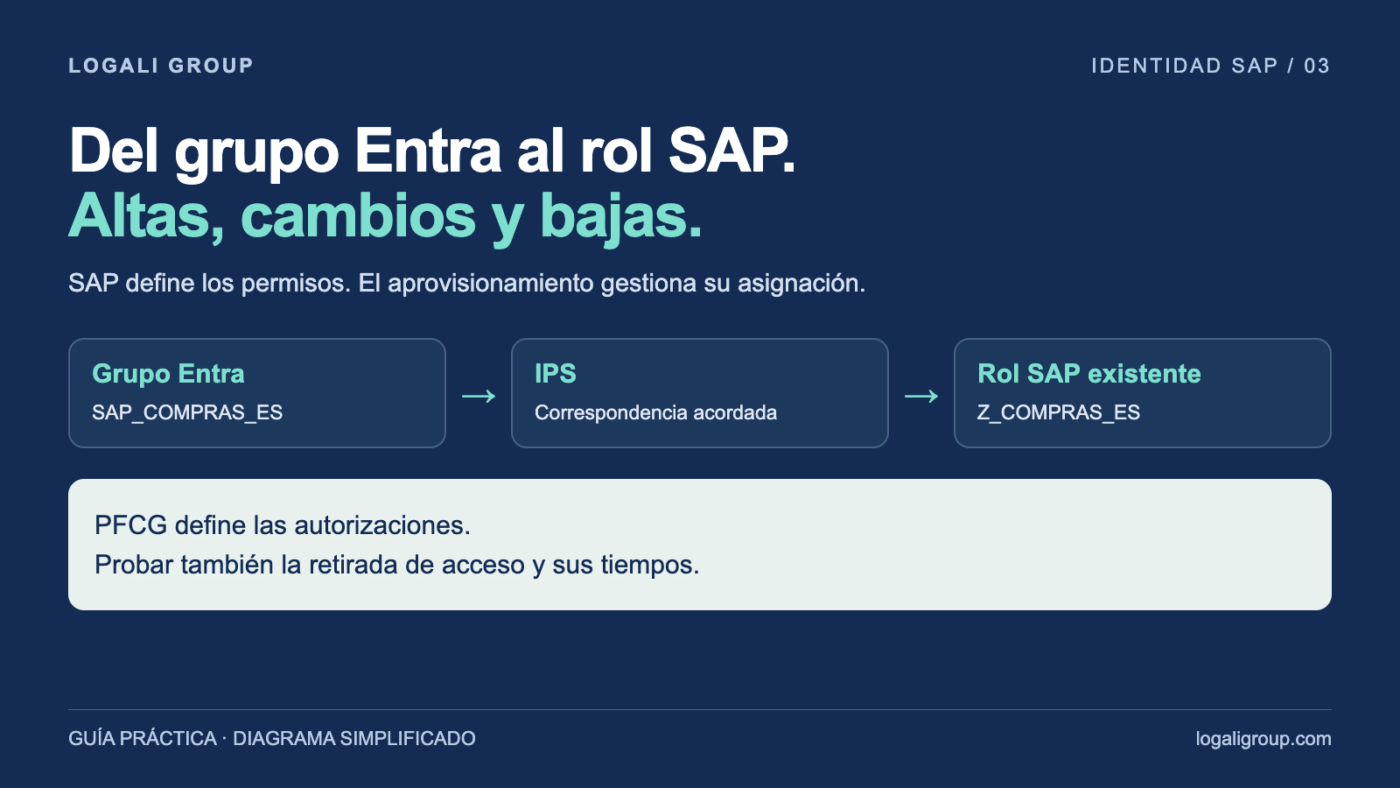
En su conector de destino para SAP Application Server ABAP, SAP documenta que los grupos de origen se relacionan con roles existentes. El conector puede gestionar asignaciones; no crea el contenido de autorizaciones de un rol. Conector ABAP de Identity Provisioning — SAP.
Un ejemplo de correspondencia entre grupos y roles SAP
Supongamos que el grupo SAP_COMPRAS_ES representa un acceso de compras aprobado para un ámbito concreto. La transformación acordada lo relaciona con Z_COMPRAS_ES, un rol ya preparado en SAP. El grupo indica pertenencia; las autorizaciones concretas se revisan en el sistema SAP.
Proponemos una matriz con grupo, sistema, mandante, rol, responsable, aprobación y condición de retirada. Por ejemplo, el mismo nombre de función puede requerir permisos diferentes en desarrollo y producción. Es preferible hacer esa diferencia visible que deducirla de una convención no documentada.
El piloto debería comenzar con pocos roles conocidos. Un rol de consulta y otro de operación permiten comprobar el proceso sin intentar ordenar todo el catálogo de autorizaciones durante la primera prueba.
El cambio de función necesita retirar acceso
Cuando Ana pasa de compras a almacén, una regla que solo añade roles puede dejarle los permisos de ambas funciones. La prueba debe incluir su salida del grupo anterior y el resultado en SAP, además de su incorporación al nuevo grupo.
Los roles compuestos y las asignaciones existentes merecen una revisión específica. El comportamiento de retirada descrito por SAP depende también de la versión ABAP y del tipo de asignación. Documentaremos qué controla IPS y qué permanece bajo otro proceso. Restricciones y retirada de asignaciones del conector ABAP.
Diseña y comprueba el ciclo completo
- Alta: verificar que llega la identidad correcta y recibe únicamente los roles aprobados.
- Cambio: quitar el acceso anterior y comprobar la nueva función.
- Baja: confirmar las medidas acordadas en Entra y SAP y revisar las sesiones existentes.
- Error: provocar un caso controlado —por ejemplo, un rol de prueba inexistente— y verificar el diagnóstico.
- Reconciliación: detectar una asignación manual que contradiga la matriz y resolverla según el responsable acordado.
La sincronización tiene un ciclo de ejecución y puede encontrar errores. Mediremos el tiempo entre el cambio de grupo y el resultado observado en SAP. Esa medida permite definir un compromiso operativo realista y un procedimiento para las bajas urgentes.
Qué revisar antes de configurar IPS
- Servicios y derechos de uso disponibles para el escenario.
- Conector compatible, versión SAP y conectividad al destino.
- Permisos mínimos de la cuenta técnica y responsables de sus credenciales.
- Identificador estable de la persona y correspondencia de cuentas SAP.
- Filtros para incluir solo los usuarios y roles acordados.
- Frecuencia, registros, alertas y tratamiento de fallos.
SAP publica propiedades para controlar el alcance y el comportamiento de aprovisionamiento. Deben contrastarse con el conector y el tenant que se utilizarán, en lugar de copiar una configuración de otro entorno. Propiedades de Identity Provisioning.
Una conversación que conviene tener antes del SSO
Pregunta al equipo: «¿Cómo gestionáis hoy las altas, bajas y asignación de roles SAP? ¿Queréis conservar ese proceso o automatizarlo también?» Así se delimita el trabajo y se identifica quién aprueba el acceso.
Un resultado útil combina identidad correcta, autorizaciones mantenidas por SAP y asignaciones coherentes con el proceso de negocio. La automatización aporta valor cuando su alta, su retirada y sus excepciones se pueden comprobar.
Siglas: IPS significa Identity Provisioning; PFCG es la transacción SAP de mantenimiento de roles; ABAP identifica la plataforma y el lenguaje de aplicaciones SAP utilizados por este conector; SSO significa Single Sign-On.
