 MIS CURSOS
SAP S/4HANA
SSO en puestos compartidos SAP: cómo probar el cambio de operador
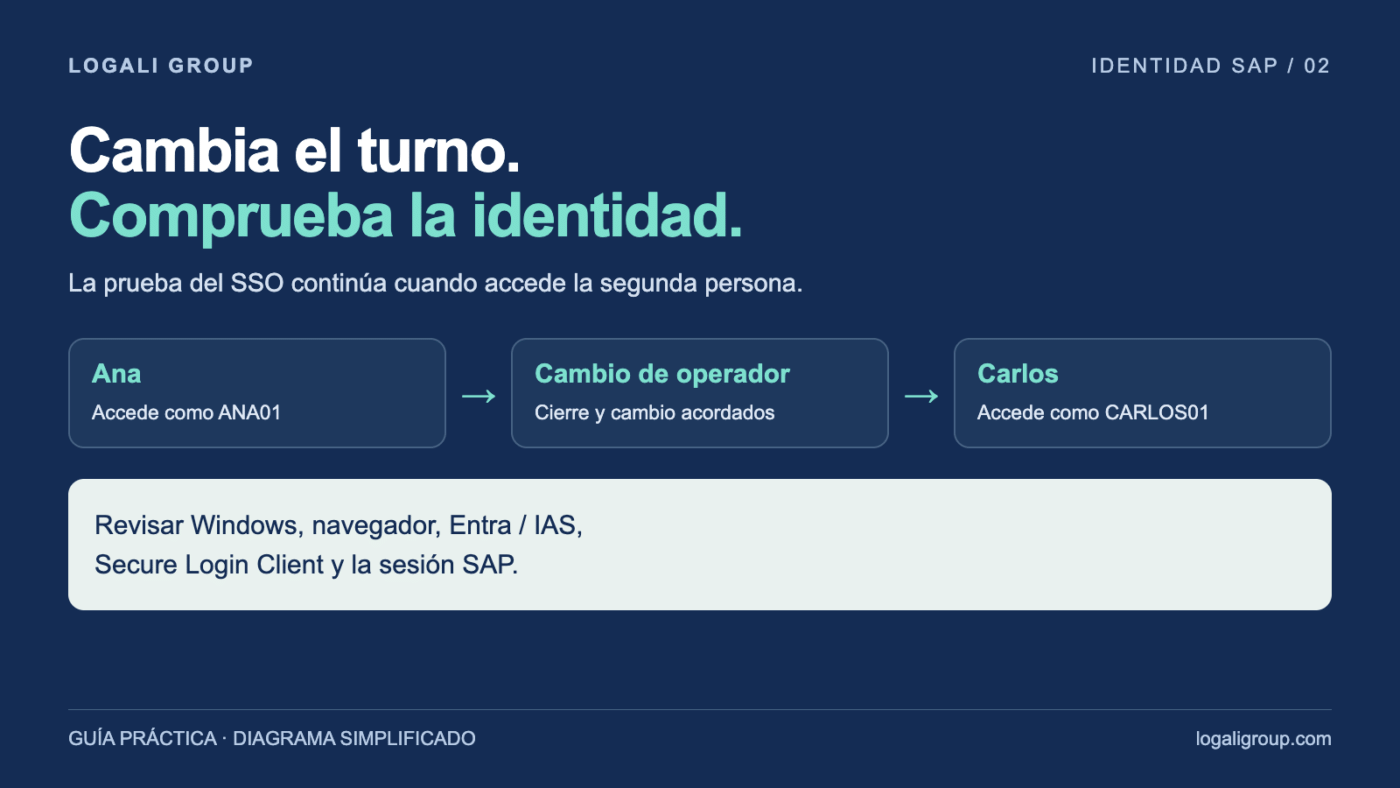
En los puestos compartidos SAP, la prueba del inicio de sesión único continúa cuando termina el primer turno. Ana sale, Carlos abre la aplicación y alguien debe comprobar que la operación queda registrada como Carlos. Que no aparezca una contraseña es solo una parte de la experiencia.
Este artículo propone una prueba de aceptación para ese cambio. El objetivo es verificar la identidad efectiva, el cierre acordado y los permisos de la segunda persona, tanto en el navegador como en SAP GUI.
Contenido
Empieza por la cuenta del puesto
Antes de ajustar políticas, recoge tres datos: el estado de unión de Windows —AD, Entra o híbrido—, la cuenta con la que se inicia Windows y la forma de acceso a SAP. Dos equipos aparentemente iguales pueden reutilizar credenciales de manera diferente.
Microsoft describe el Primary Refresh Token, o PRT, como una pieza del inicio de sesión único en dispositivos. Puede contribuir al acceso silencioso de aplicaciones y navegadores compatibles. Por eso, el contexto de Windows forma parte de la revisión. Microsoft: qué es el PRT.
Como decisión de diseño, una sesión Windows individual facilita separar contextos. Si el proceso exige una cuenta Windows compartida, hay que definir explícitamente cómo se selecciona y retira la identidad de cada operador. El procedimiento debe ser suficientemente sencillo para seguirlo durante un cambio de turno.
Revisa las sesiones a lo largo del recorrido
| Capa | Pregunta para el piloto | Evidencia propuesta |
|---|---|---|
| Windows | ¿Qué persona o cuenta sostiene la sesión? | Cuenta del puesto y estado de unión |
| Navegador y Entra / IAS | ¿Se reutiliza una sesión de identidad? | Cuenta reconocida y resultado del cambio |
| Secure Login Client | ¿Qué identidad presenta al abrir SAP GUI? | Identidad del certificado seleccionado |
| SAP | ¿Quién tiene la sesión y qué puede hacer? | Usuario efectivo y operación controlada |
La tabla es una guía de observación. No presupone que cerrar una ventana elimine cada credencial ni que cerrar sesión en un proveedor termine todas las sesiones de las aplicaciones. Esos efectos se comprueban con el recorrido concreto.
Qué significa la frecuencia de inicio de sesión «cada vez»
La frecuencia de inicio de sesión de Entra actúa cuando se evalúa la autenticación. Microsoft advierte que «cada vez» no implica que cerrar y abrir el navegador obligue siempre a introducir credenciales; también intervienen el contexto y los momentos de evaluación. Para aplicaciones SAML, importa cómo vuelven al proveedor de identidad. Microsoft: duración y frecuencia de las sesiones.
Usaremos esa política como una pieza del diseño, y comprobaremos su efecto. La MFA, autenticación multifactor, puede confirmar una identidad durante el acceso, pero la prueba del cambio de operador debe demostrar además que se trata de la persona que ocupa ahora el puesto.
Una prueba reproducible de Ana a Carlos
- Ana entra. Anotar el usuario SAP y ejecutar una operación de lectura elegida para la prueba.
- Ana termina. Aplicar el procedimiento de cierre que se entregará a los operarios.
- Carlos entra. Verificar su usuario SAP antes de realizar ninguna operación de negocio.
- Comprobar los permisos. Elegir una operación disponible para Carlos y otra que no deba ejecutar.
- Repetir los casos. Reabrir el cliente, probar un bloqueo del puesto y repetir tras el tiempo de inactividad acordado.
Si el usuario sigue siendo Ana, registrar en qué punto se conservó su identidad. Si aparece Carlos pero falla una operación esperada, revisar las autorizaciones. Separar ambos resultados permite asignar cada incidencia al equipo que puede resolverla.
Cómo documentar el resultado
Una ficha útil incluye equipo, canal, cuentas de prueba, procedimiento, hora, usuario efectivo y resultado. Las capturas deben mostrar el dato necesario para demostrar la identidad y omitir contraseñas, códigos de verificación y datos de negocio.
Acordaremos también qué hacer cuando alguien olvide cerrar su sesión, pierda acceso a su segundo factor o encuentre una sesión anterior abierta. Son situaciones que el procedimiento operativo tiene que resolver, además del caso ideal del piloto.
Criterio de aceptación para puestos compartidos SAP
La segunda persona trabaja con su cuenta y sus permisos; la organización conoce qué cierres debe ejecutar, qué sesiones quedan abiertas y qué excepciones requieren soporte. Se verifica en todos los canales incluidos en el alcance.
La pregunta útil para el responsable del puesto es concreta: cuando cambia el turno, ¿cómo comprobamos quién está actuando en SAP? La respuesta debe poder demostrarse y repetirse por el operario.
