 MIS CURSOS
Ciberseguridad, SAP S/4HANA
SSO SAP con Microsoft Entra: web, SAP GUI y vínculo de usuarios
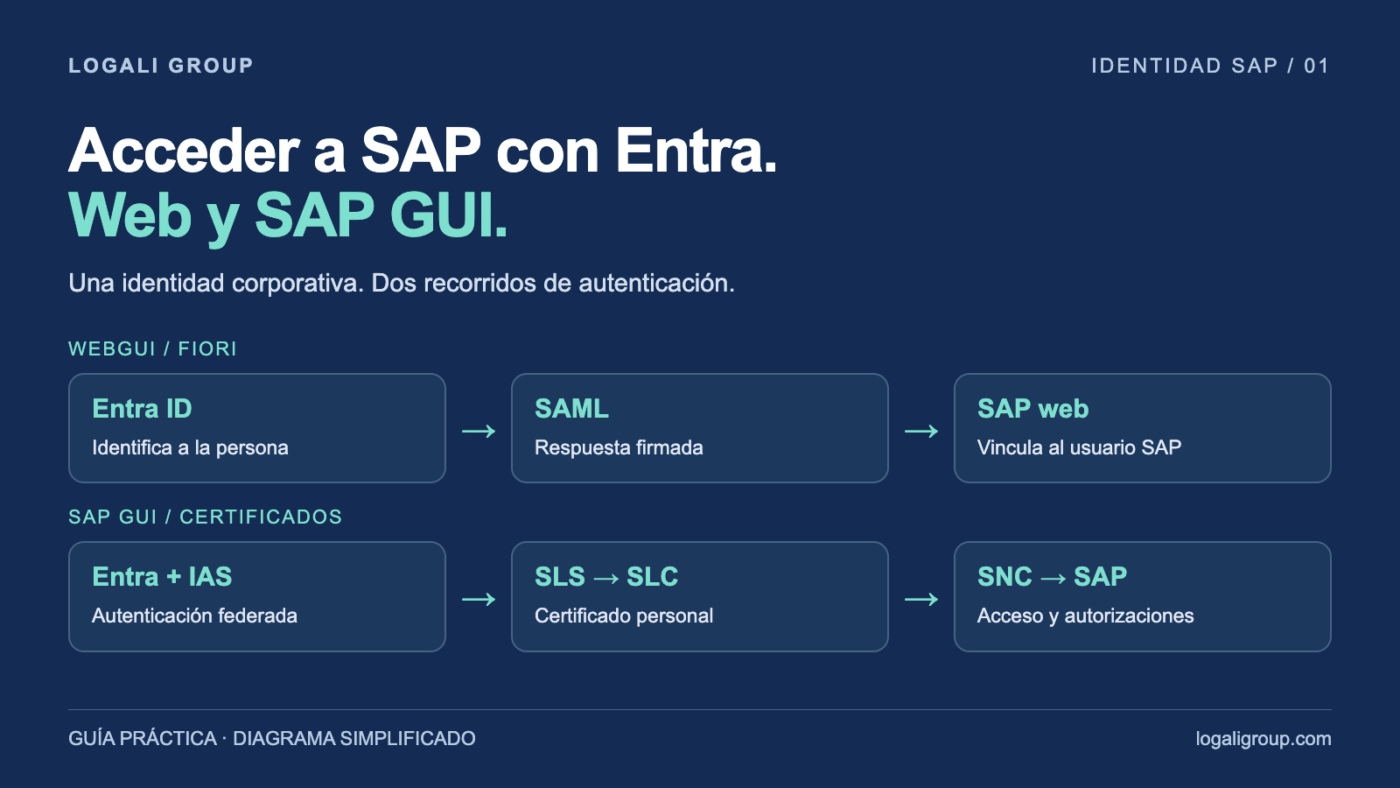
«¿Podemos entrar a SAP con nuestra cuenta Microsoft?» El SSO SAP con Microsoft Entra ID puede responder a esa necesidad, pero antes hay que concretar desde dónde se trabaja: un navegador, SAP GUI para Windows o ambos. La pantalla de acceso se parece poco en cada caso, y la integración que la sostiene también cambia.
La primera decisión del proyecto es identificar los canales. Después se acuerda cómo una identidad corporativa encuentra su cuenta SAP y qué pruebas demostrarán que la persona entra con los permisos adecuados.
Contenido
Dos rutas que conviene validar por separado
| Canal | Recorrido habitual con Entra | Comprobación en SAP |
|---|---|---|
| WebGUI o Fiori sobre ABAP | Federación SAML con el proveedor de identidad acordado | Correspondencia entre el identificador recibido y el usuario SAP |
| SAP GUI para Windows con SLS | Autenticación federada, certificado personal y acceso mediante SNC | Confianza en el emisor y asignación de la identidad del certificado |
En el escenario web, Microsoft documenta la confianza SAML con SAP NetWeaver y una correspondencia por correo mantenido en SU01. Hay que elegir y comprobar los atributos enviados; no basta con que las cuentas tengan nombres parecidos. Guía SAML de Microsoft para SAP NetWeaver.
Para el escritorio, SAP Secure Login Service for SAP GUI ofrece certificados X.509 de corta duración e integración con proveedores de identidad. Secure Login Client utiliza esa credencial en el puesto. Tener configurado SAML en WebGUI no prepara automáticamente ese recorrido. SAP Secure Login Service for SAP GUI.
La cuenta Microsoft y el usuario SAP pueden ser distintos
Un ejemplo de diseño: [email protected] identifica a Ana en Entra; ANA01 es su usuario en SAP. Elegir una cadena común resulta cómodo, pero el acuerdo importante es la correspondencia, su responsable y cómo se mantendrá cuando cambie el identificador corporativo.
En la ruta con certificados, SAP documenta la asignación del nombre distinguido del certificado en SU01, pestaña SNC. La cadena debe coincidir con la identidad emitida, respetando las mayúsculas y minúsculas. Asignación manual del usuario para SLS — SAP.
Proponemos registrar una fila por persona y destino: identidad Entra, sistema, mandante, usuario SAP y mecanismo de vinculación. Esa matriz ayuda a detectar duplicados y a revisar una copia de sistemas sin asumir que toda la configuración puede trasladarse intacta.
Sin buzón y con varias cuentas: preguntas de diseño
El UPN, identificador de inicio de sesión, no equivale a un buzón de Exchange. Para incorporar operarios, hay que revisar la cuenta, los métodos de autenticación y la cobertura de las funciones utilizadas. El acceso condicional requiere cobertura Premium P1; las capacidades basadas en riesgo tienen requisitos adicionales, como P2. Licenciamiento de Microsoft Entra.
También conviene separar dos casos: una cuenta SAP distinta en cada sistema y dos cuentas en el mismo mandante. En el segundo, acordaremos cómo elegir la identidad de trabajo y cómo evitar una asignación ambigua. Una dirección compartida no debería decidir por accidente quién ejecuta una operación.
Qué debe demostrar el piloto de SSO SAP
- La persona se autentica por el canal previsto.
- SAP reconoce el usuario acordado en el mandante correcto.
- Una operación autorizada funciona y una operación fuera de su función se rechaza.
- El cambio de persona en un puesto compartido no conserva la identidad anterior.
- El acceso habitual y el procedimiento de recuperación quedan documentados.
El piloto debe tener usuarios representativos: una persona de oficina, un operario sin buzón si existe ese caso y alguien con más de una cuenta SAP. Así se evalúa el proceso real antes de extenderlo a toda la organización.
Siglas para leer la arquitectura
- SSO: Single Sign-On, inicio de sesión único.
- SAML: Security Assertion Markup Language, estándar de federación de identidad.
- IAS: Identity Authentication de SAP Cloud Identity Services.
- SLS / SLC: Secure Login Service / Secure Login Client.
- SNC: Secure Network Communications, protección de la comunicación SAP.
- UPN: User Principal Name, identificador de acceso en Entra.
Antes de abrir los asistentes de configuración, responde tres preguntas: ¿qué canales se usan?, ¿qué cuenta SAP corresponde a cada persona? y ¿cómo se comprobará el cambio de operador? Esa conversación convierte una petición general de SSO en un diseño verificable.
